~/cyberbezpieczenstwo cat edr-endpoint-detection-and-respo….md
EDR (Endpoint Detection and Response) – co to jest i czym różni się od antywirusa
EDR, czyli Endpoint Detection and Response: jak działa, co wykrywa, czym różni się od antywirusa, XDR i MDR oraz jak wdrożyć go w firmie krok po kroku.
~ xad tldr edr-endpoint-detection-and…
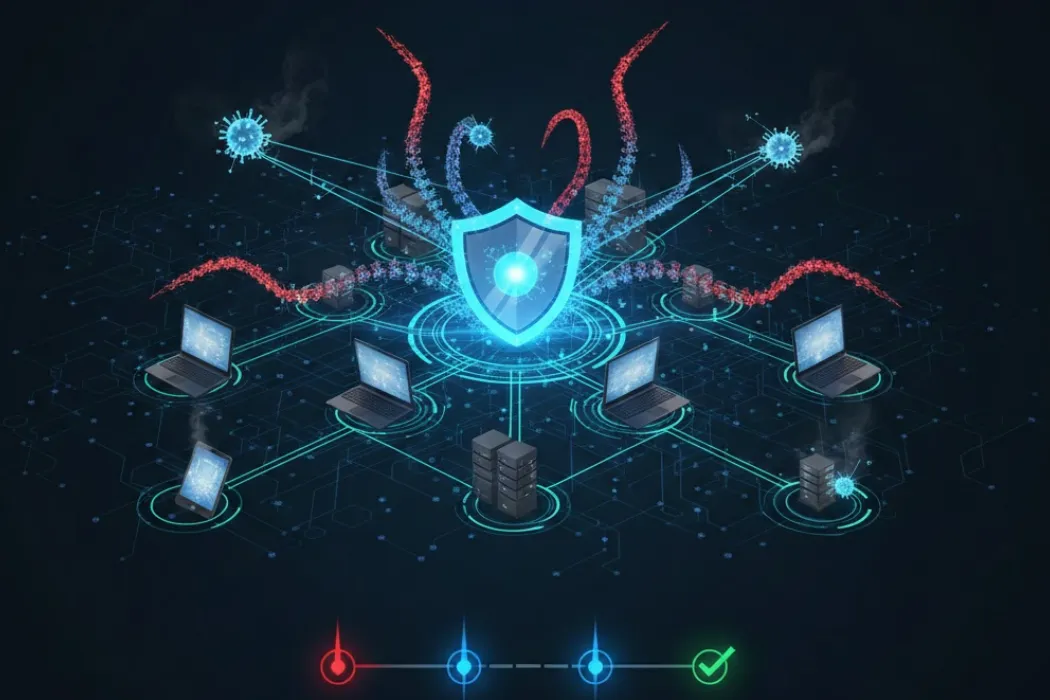
- EDR to system, który stale zbiera telemetrię z komputerów i serwerów (procesy, sieć, pliki, rejestr), wykrywa podejrzane zachowania i pozwala na nie zareagować.
- Antywirus blokuje głównie znane zagrożenia; EDR pokazuje cały łańcuch zdarzeń i wychwytuje ataki bez złośliwego pliku, np. nadużycie PowerShella czy kradzież poświadczeń.
- Typowe akcje reakcji to izolacja hosta od sieci, zatrzymanie procesu, kwarantanna pliku i zdalna konsola do analizy.
- EDR wymaga ludzi, którzy reagują na alerty — firmy bez własnego zespołu bezpieczeństwa zwykle wybierają usługę MDR.
- XDR rozszerza EDR o dane z poczty, tożsamości, chmury i sieci, a NDR analizuje ruch sieciowy tam, gdzie nie da się zainstalować agenta.
$ tree --spis-tresci
EDR (Endpoint Detection and Response) to system bezpieczeństwa, który stale monitoruje komputery, laptopy i serwery, rejestruje zachodzące na nich zdarzenia, wykrywa oznaki ataku i pozwala na nie natychmiast zareagować — np. odciąć zainfekowane urządzenie od sieci. W odróżnieniu od klasycznego antywirusa EDR nie pyta tylko „czy ten plik jest znany jako złośliwy?”, ale „czy to, co dzieje się na komputerze, wygląda jak atak?”.
To różnica zasadnicza, bo większość poważnych incydentów — w tym ataki ransomware na firmy — wykorzystuje legalne narzędzia systemowe, skradzione hasła i ręczne działania atakującego. Poniżej wyjaśniam, jak działa EDR, czym różni się od antywirusa, XDR, MDR i NDR, oraz jak podejść do wdrożenia.
Jak działa EDR
System EDR składa się z dwóch elementów: lekkiego agenta instalowanego na każdym urządzeniu i konsoli zarządzającej, dziś zwykle w chmurze producenta.
- Zbieranie telemetrii. Agent rejestruje m.in. uruchamiane procesy wraz z procesem nadrzędnym i parametrami wywołania, połączenia sieciowe, operacje na plikach, zmiany w rejestrze, logowania, ładowanie sterowników i bibliotek.
- Analiza. Zdarzenia są porównywane z regułami detekcji, modelami uczenia maszynowego i danymi threat intelligence. Liczy się kontekst:
powershell.exeuruchomiony przez administratora z konsoli to co innego niżpowershell.exez zakodowanym poleceniem, uruchomiony przez dokument Worda. - Alert i oś czasu. Gdy system wykryje podejrzaną sekwencję, tworzy alert z pełnym drzewem procesów i osią czasu. Wiele produktów przypisuje alerty do technik z bazy MITRE ATT&CK, co ułatwia zrozumienie, na jakim etapie jest atak.
- Reakcja. Analityk (lub automatyczna reguła) podejmuje działanie bezpośrednio z konsoli.
- Analiza powłamaniowa i threat hunting. Telemetria jest przechowywana przez określony czas (zależnie od licencji, zwykle od kilkunastu dni do kilku miesięcy), więc można sprawdzić, czy ten sam wskaźnik pojawił się wcześniej na innych maszynach.
Typowe akcje reakcji w EDR
| Akcja | Do czego służy |
|---|---|
| Izolacja hosta | odcina urządzenie od sieci, zostawiając tylko połączenie z konsolą EDR |
| Zatrzymanie procesu | kończy złośliwy proces i jego procesy potomne |
| Kwarantanna pliku | usuwa plik z miejsca uruchomienia, zachowując kopię do analizy |
| Blokada skrótu (hash) | uniemożliwia uruchomienie pliku na wszystkich urządzeniach |
| Zdalna konsola (live response) | pozwala analitykowi zebrać pliki, logi lub zrzut pamięci bez fizycznego dostępu |
| Przywracanie zmian | w części produktów cofa zmiany wprowadzone przez ransomware (zależne od producenta) |
Co wykrywa EDR, a czego nie zauważy antywirus
Przykładowe zachowania, które EDR może oznaczyć jako podejrzane, nawet jeśli żaden plik nie jest znanym malware:
- dokument pakietu Office uruchamiający wiersz poleceń lub PowerShell,
- odczyt pamięci procesu
lsass.exe(typowe przy kradzieży poświadczeń), - masowe zmiany rozszerzeń plików i usuwanie kopii woluminów (
vssadmin delete shadows) — klasyczny wstęp do szyfrowania przez ransomware, - tworzenie zaplanowanych zadań lub usług w celu utrwalenia obecności,
- logowanie przez RDP lub SMB z jednej stacji na wiele innych w krótkim czasie (ruch boczny),
- regularne połączenia procesu do rzadkiej domeny, typowe dla komunikacji z serwerem Command & Control,
- wyłączanie zabezpieczeń, czyszczenie dzienników zdarzeń, ładowanie podatnych sterowników.
Antywirus może część z tych działań zablokować, ale zwykle nie pokaże, skąd się wzięły i co działo się przed nimi. A to właśnie ten kontekst decyduje, czy incydent da się zamknąć, czy atakujący nadal ma dostęp do sieci. O ograniczeniach samego antywirusa piszę też w tekście czy antywirus wykrywa wszystkie wirusy.
EDR a antywirus, EPP, XDR, MDR, NDR i SIEM
Rynek bezpieczeństwa jest pełen skrótów, a producenci chętnie je mieszają. Uproszczone porównanie:
| Rozwiązanie | Co robi | Źródło danych |
|---|---|---|
| Antywirus / EPP | zapobiega uruchomieniu znanego i podejrzanego malware | punkt końcowy |
| EDR | wykrywa podejrzane zachowania, zapisuje historię, umożliwia reakcję i analizę | punkt końcowy |
| XDR | koreluje EDR z innymi warstwami w jednej konsoli | punkt końcowy, poczta, tożsamość, chmura, sieć |
| NDR | analizuje ruch sieciowy, wykrywa anomalie bez agenta | sieć |
| SIEM | zbiera i koreluje logi z całej infrastruktury, przechowuje je długoterminowo | dowolne logi |
| MDR | usługa: zewnętrzny zespół monitoruje alerty i reaguje 24/7 | zwykle EDR/XDR klienta lub dostawcy |
W praktyce współczesne produkty łączą EPP i EDR w jednym agencie: najpierw próbują zablokować zagrożenie, a jeśli coś przejdzie — rejestrują dane do wykrycia i reakcji. Uzupełnieniem dla urządzeń, na których nie zainstalujesz agenta (drukarki, kamery, systemy przemysłowe), jest NDR lub klasyczny IDS.
Przykłady rozwiązań EDR
Rozwiązania EDR oferuje większość dużych producentów zabezpieczeń. Najczęściej spotykane w firmach to m.in.:
- Microsoft Defender for Endpoint (Plan 2 z pełnym EDR) oraz Defender for Business dla firm do 300 użytkowników, dostępny też w Microsoft 365 Business Premium,
- CrowdStrike Falcon,
- SentinelOne Singularity,
- Sophos Intercept X z EDR/XDR,
- ESET Inspect w ramach platformy ESET PROTECT,
- Bitdefender GravityZone,
- Trend Micro Vision One, Palo Alto Networks Cortex XDR,
- Elastic Security i Wazuh — opcje oparte na otwartym kodzie, wymagające więcej pracy własnej.
Wybór warto oprzeć na pilotażu we własnym środowisku i na niezależnych ocenach (np. publicznie dostępnych wynikach MITRE ATT&CK Evaluations), a nie na materiałach marketingowych. Liczy się nie tylko skuteczność detekcji, ale też czytelność konsoli, liczba fałszywych alarmów i wsparcie dla systemów, które faktycznie masz — w tym Linuxa i macOS.
Ważne: Agent EDR działa z bardzo wysokimi uprawnieniami, często na poziomie jądra systemu. Awaria aktualizacji CrowdStrike Falcon z 19 lipca 2024 r. unieruchomiła około 8,5 mln komputerów z Windows na świecie. Pytaj dostawcę o etapowe wdrażanie aktualizacji i możliwość opóźnienia ich dla krytycznych systemów.
Ograniczenia EDR
EDR nie jest magiczną tarczą. Najważniejsze ograniczenia:
- Alerty trzeba obsłużyć. EDR, którego konsoli nikt nie przegląda, w praktyce działa jak droższy antywirus. Atak ransomware rozwija się w ciągu godzin — często w nocy lub w weekend.
- Fałszywe alarmy. Narzędzia administracyjne, skrypty wdrożeniowe i oprogramowanie branżowe potrafią wyglądać jak atak. Bez strojenia reguł i wyjątków zespół szybko przestaje reagować na alerty.
- Urządzenia bez agenta. Atakujący celowo wybierają systemy, na których EDR nie działa: urządzenia brzegowe, hiperwizory, stare serwery, sprzęt IoT.
- Próby wyłączenia agenta. Grupy ransomware stosują narzędzia do wyłączania EDR, m.in. przez ładowanie podatnych, ale podpisanych sterowników (BYOVD). Ochrona przed manipulacją (tamper protection) musi być włączona i monitorowana.
- Koszt i kompetencje. Licencje, czas wdrożenia, retencja danych i ludzie, którzy rozumieją, co widzą.
Jak wdrożyć EDR w firmie — krok po kroku
- Zinwentaryzuj urządzenia. Lista stacji roboczych, serwerów, systemów operacyjnych i maszyn krytycznych. Nie da się chronić tego, o czym nie wiesz.
- Zdecyduj, kto będzie reagował. Własny zespół bezpieczeństwa (SOC), administratorzy w godzinach pracy czy zewnętrzny dostawca MDR całodobowo. Ta decyzja często jest ważniejsza niż wybór producenta.
- Przeprowadź pilotaż. Zainstaluj agenta na reprezentatywnej grupie urządzeń (różne działy, serwery aplikacyjne), sprawdź wpływ na wydajność i liczbę alertów.
- Zacznij od trybu wykrywania, potem włączaj blokowanie. Najpierw obserwuj, dodaj wyjątki dla legalnych narzędzi, a dopiero potem włącz automatyczne akcje.
- Przygotuj procedury reakcji. Kto może izolować serwer produkcyjny? Kogo powiadomić? Jak wygląda kontakt z zarządem i, jeśli trzeba, zgłoszenie incydentu do CSIRT?
- Wdroż na wszystkich urządzeniach i pilnuj pokrycia. Regularnie porównuj listę urządzeń w EDR z inwentarzem — każdy komputer bez agenta to luka.
- Zintegruj z resztą. Wskaźniki IOC z threat intelligence, logi w SIEM, system zgłoszeń. Jak wykorzystać IOC w praktyce, opisuje artykuł jak wykorzystać IOC w scenariuszach bezpieczeństwa.
- Testuj. Ćwiczenia incydentowe i kontrolowane symulacje ataków pokazują, czy detekcje i procedury działają, zanim zrobi to prawdziwy atakujący.
Wskazówka: Jeśli Twoja firma korzysta z Microsoft 365 Business Premium, masz już licencję na Defender for Business z funkcjami EDR. Sprawdź w portalu Microsoft Defender (security.microsoft.com), czy urządzenia są do niego dołączone — w wielu firmach licencja jest, a ochrona nie jest włączona.
Kiedy EDR, a kiedy wystarczy antywirus
Komputer domowy dobrze zabezpieczony wbudowanym Microsoft Defenderem, aktualizacjami i rozsądnymi nawykami zwykle nie potrzebuje EDR. W firmie sytuacja wygląda inaczej: przejęcie jednego laptopa może otworzyć drogę do całej domeny, systemu księgowego i kopii zapasowych.
EDR ma sens, gdy w organizacji jest kilkanaście lub więcej urządzeń, dane klientów, dostęp zdalny dla pracowników albo wymagania regulacyjne dotyczące wykrywania i obsługi incydentów (np. wynikające z dyrektywy NIS2). Wtedy pytanie nie brzmi „czy EDR”, tylko „kto będzie reagował na jego alerty” — i to warto ustalić przed zakupem licencji. Podstawy higieny bezpieczeństwa stacji roboczych, które powinny działać niezależnie od EDR, opisuje tekst o profilaktyce antywirusowej.
~ man faq
Najczęściej zadawane pytania
Co to jest EDR?
EDR (Endpoint Detection and Response) to oprogramowanie do wykrywania i reagowania na zagrożenia na urządzeniach końcowych. Agent na komputerze lub serwerze rejestruje zdarzenia, a konsola analizuje je pod kątem oznak ataku i pozwala odizolować urządzenie lub zatrzymać złośliwy proces.
Czym różni się EDR od antywirusa?
Antywirus skupia się na blokowaniu znanych zagrożeń w momencie uruchomienia. EDR dodatkowo zapisuje historię zdarzeń, wykrywa podejrzane zachowania także legalnych narzędzi, umożliwia analizę incydentu i zdalną reakcję. W nowoczesnych produktach obie funkcje często występują razem.
Czym różni się EDR od XDR?
EDR zbiera dane wyłącznie z punktów końcowych. XDR łączy je z danymi z innych źródeł — poczty, systemu tożsamości, chmury, firewalla — i koreluje w jednym miejscu, dzięki czemu łatwiej zobaczyć cały przebieg ataku.
Czy mała firma potrzebuje EDR?
Coraz częściej tak, bo ataki ransomware dotykają także małych firm. Najprościej zacząć od EDR w pakiecie, z którego firma już korzysta (np. Microsoft Defender for Business w Microsoft 365 Business Premium), a monitoring alertów zlecić zewnętrznej usłudze MDR.
Czy EDR spowalnia komputer?
Agent EDR zużywa trochę procesora, pamięci i łącza, ale przy nowoczesnych produktach na typowym komputerze biurowym zwykle jest to mało odczuwalne. Wpływ warto sprawdzić w pilotażu na kilku maszynach, zwłaszcza na serwerach o dużym obciążeniu.
Ten artykuł jest częścią tematu
$ whoami
Założyciel i redaktor XAD.pl. Pisze o sieciach, bezpieczeństwie IT, administracji systemami Windows i Linux oraz o sprzęcie, który sprawia ludziom problemy na co dzień.